Zum Inhalt springen
ÖZEN
OFFEN FÜR PRAKTIKUM & EINSTIEGBergheim · Raum Köln

Portfolio

ÖZEN UCAN

Cloud-Infrastruktur & Security

Umschüler zum Fachinformatiker für Systemintegration · GFN (IHK), Köln

ICH BAUE SYSTEME UND PRÜFE, WO SIE BRECHEN

Ich entwickle Web-Plattformen, betreibe Cloud-Infrastruktur und teste beides aus der Perspektive eines Angreifers — gebaut und geprüft von derselben Person.

01 / PROJEKTE

Gebaute und betriebene Systeme — von einer Lernplattform mit eigener Mobile-App über ein produktionsnahes Cloud-Deployment bis zu Infrastruktur, die vollständig als Code beschrieben ist.

01ByteExamLive
LiveHauptprojekt

ByteExam

Lernplattform für die IHK-Abschlussprüfung der Fachinformatiker

  • 4 IHK-Fachrichtungen
  • 10 Fragetypen
  • Zod- & RBAC-API
  • Web + Mobile (Expo)

ByteExam bereitet auf die IHK-Abschlussprüfung der Fachinformatiker-Ausbildung vor und deckt alle vier Fachrichtungen ab — FIAE, FISI, FIDP und FIDV. Kern ist eine getaktete Prüfungssimulation nach Blueprint-Gewichtung sowie fokussiertes Training nach Lernfeld und ein Review-Modus für Fehlversuche.

  • Zehn Fragetypen — von Single und Multiple Choice über Lückentext und Zuordnung bis zu Hot-Area-Grafiken — jeweils deterministisch bewertet, mit sofortigem Feedback und Erklärung.
  • Serverseitig abgesicherte API-Routen, PostgreSQL über Prisma und Eingabevalidierung mit Zod; Authentifizierung via Session-Cookies/JWT, OAuth, TOTP-2FA und E-Mail-Verifizierung.
  • RBAC-Rollenmodell und Admin-Bereich für Fragenverwaltung, Review-Queue und Prüfungsvorlagen — Web- und Mobile-Client (Expo) greifen auf dieselbe API zu.
  • Qualitätsgate in GitHub Actions (Lint, Typecheck, Vitest) vor jedem Deployment auf Heroku; Fragenbestand als JSON je Lernfeld, offline validiert und inkrementell synchronisiert.
  • Next.js 16 (App Router)
  • React 19
  • TypeScript
  • Tailwind CSS v4
  • Radix Primitives
  • framer-motion
  • PostgreSQL
  • Prisma
  • Zod
  • REST-APIs
  • Session-Cookies/JWT
  • OAuth (Google, GitHub)
Live ansehen
02OCI Load Balancer · SSL · DNS · WAF · NGINXDokumentierter Cloud-Build
Dokumentierter Cloud-Build

OCI Load Balancer · SSL · DNS · WAF · NGINX

Produktionsnahes Oracle-Cloud-Deployment einer Flask-Anwendung

  • Layer-7 Load Balancer
  • WAF + TLS-Terminierung
  • VCN + Bastion
  • Instance Pool Autoscaling

Vollständiges Deployment einer Flask-Anwendung auf Oracle Cloud Infrastructure — nicht als Tutorial-Durchlauf, sondern als Aufbau, der die Fragen beantworten muss, die im Betrieb tatsächlich auftauchen: Wie kommt Traffic terminiert und verschlüsselt an? Was passiert unter Last? Wie kommt jemand zu Wartungszwecken auf eine Instanz, ohne sie ins öffentliche Netz zu hängen?

  • NGINX als Reverse Proxy vor Gunicorn, dahinter die Flask-Anwendung.
  • Layer-7-Load-Balancing mit TLS-Terminierung, DNS-Konfiguration und ausgestellten Zertifikaten.
  • Custom Images und Instance Pools mit Autoscaling statt handgepflegter Einzelinstanzen.
  • VCN-Segmentierung mit Bastion-Zugriff — keine öffentlichen SSH-Ports auf den Application-Nodes.
  • Oracle Cloud Infrastructure
  • Load Balancer (Layer 7)
  • Instance Pools & Autoscaling
  • VCN
  • WAF
  • Bastion
  • NGINX
  • Gunicorn
  • Flask
  • Linux
  • TLS/SSL
  • DNS
Repository
03Zero-Trust-Plattform auf AzureInfrastructure as Code
Infrastructure as Code

Zero-Trust-Plattform auf Azure

Vollständige Azure-Umgebung als Bicep-Code, mit einem Lab, das jede Behauptung nachprüft

  • 20 Bicep-Module
  • 6 Private Endpoints
  • 4 Private-DNS-Zonen
  • OIDC ohne Secrets

Dieselben Betriebsfragen wie beim OCI-Deployment, beantwortet auf Azure — und diesmal nicht im Portal geklickt, sondern vollständig als Code. Genau ein öffentlicher Eingang: davor ein Application Gateway mit WAF, dahinter Datenbank, Storage und Secrets nur über Private Link. Zu jeder Behauptung der Architektur gehört ein Kommando, das sie zu brechen versucht.

  • 20 Bicep-Module auf Subscription-Ebene, mit eigenen Typen und Namensfunktionen statt handverteilter Ressourcennamen.
  • Sechs Private Endpoints und vier Private-DNS-Zonen — an der Zone hängt, ob privat auch privat bleibt.
  • Kein Zugangsschlüssel in Pipeline oder Anwendung: OIDC-Federation, Managed Identity, Storage ohne Kontoschlüssel.
  • Drei eigene Azure-Policies mit Deny-Effekt und ein Deployment Stack, der Änderungen im Portal blockiert.
  • Bicep
  • Application Gateway WAF
  • App Service
  • PostgreSQL Flexible
  • Private Link
  • Key Vault
  • Azure Policy
  • Deployment Stacks
  • GitHub Actions OIDC
  • PSRule for Azure
  • Log Analytics
Lab lesenRepository

02 / PROFIL

Umschulung zum Fachinformatiker für Systemintegration bei der GFN (IHK) in Köln — und alles, was ich mir daneben erarbeitet habe.

Ich mache eine Umschulung zum Fachinformatiker für Systemintegration. Das erklärt die eine Hälfte dieser Seite: Netzwerke, Linux, Cloud-Infrastruktur und der ganze Betrieb, der hinter einer Anwendung stattfindet, ohne dass ihn jemand sieht.

Die andere Hälfte steht nicht im Lehrplan. Ich baue Web-Anwendungen — ByteExam ist die größte davon, mit Datenbank, Auth, Admin-Bereich und einer eigenen Mobile-App — und ich verbringe einen erheblichen Teil meiner Freizeit auf TryHackMe, wo ich im obersten Prozent stehe.

Beides zusammen ist der eigentliche Punkt. Wer Infrastruktur betreibt, ohne zu wissen, wie sie angegriffen wird, härtet nach Checkliste. Wer angreift, ohne je etwas betrieben zu haben, versteht nicht, warum bestimmte Fehler überhaupt entstehen. Ich versuche, auf beiden Seiten zu stehen.

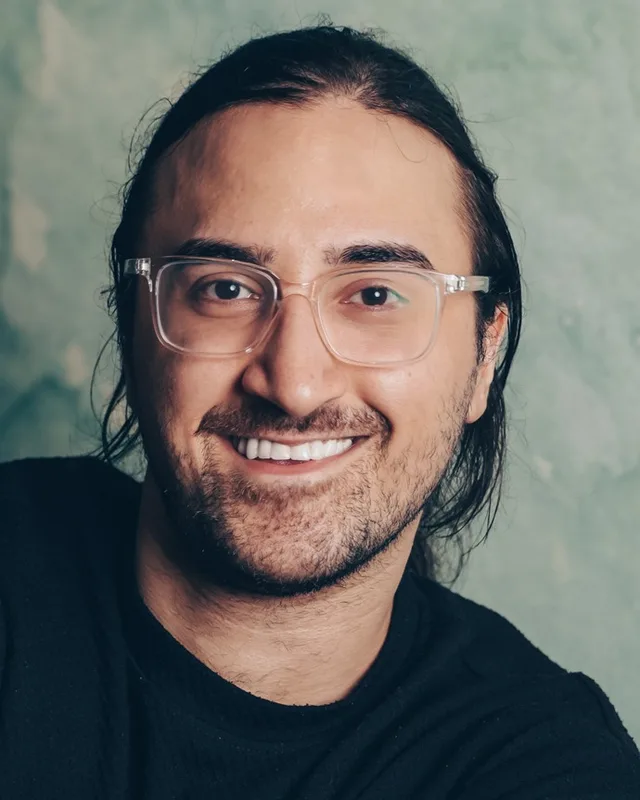
Porträt von Özen Ucan
Rolle
Umschüler zum Fachinformatiker für Systemintegration · GFN (IHK), Köln
Schwerpunkt
Cloud-Infrastruktur, Linux & offensive Security
Status
Raum Köln / Bergheim · Offen für Praktikums- und Einstiegsstellen

Womit ich arbeite

Security

Dieselbe Liste, von der anderen Seite gelesen. Jeder Punkt kommt aus Labs, die ich freiwillig mache — und wird danach zur Checkliste in der Infrastruktur, die ich baue.

  • Enumeration & Recon
  • Web-Exploitation
  • Privilege Escalation
  • WAF & TLS/SSL
  • Bastion & Zugriffskontrolle
  • TOTP-2FA & Session-Sicherheit

01Backend & Daten

  • PostgreSQL
  • Prisma
  • Zod
  • REST-APIs
  • OAuth (Google, GitHub)
  • Flask

02Cloud & Infrastruktur

  • Oracle Cloud Infrastructure
  • Azure (AZ-900)
  • Microsoft 365 (MD-102)
  • Terraform (IaC)
  • Bicep (IaC)
  • IAM & OCI CLI
  • Firewalls
  • VCN, VPNs & Netzsegmentierung
  • Layer-7-Load-Balancing
  • Autoscaling & Instance Pools
  • Monitoring & Alarme
  • NGINX & Gunicorn
  • Heroku

03Systeme & Skripting

  • Linux (LPI Linux Essentials)
  • Windows-Administration
  • Bash- & PowerShell-Skripting
  • Netzwerk- & Servergrundlagen
  • Python
  • C#
  • Docker-Grundlagen
  • Git & GitHub Actions
  • CI-Qualitätsgates
  • Vitest

Web & Mobile

  • Next.js (App Router)
  • React 19
  • TypeScript
  • Tailwind CSS v4
  • Radix Primitives
  • framer-motion
  • Expo
  • React Native
  • expo-router
  • TanStack Query

Hardware & Elektronik

  • Löten
  • Elektronikreparatur
  • Gerätediagnose
  • Bauteiltausch
  • PC-Hardware
  • Strukturierte Fehlersuche

Sprachen

  • Deutsch — Muttersprache
  • Englisch — C1
  • Türkisch — B2
  • Portugiesisch — A2

03 / SECURITY

Die andere Hälfte der Arbeit: verstehen, wie Systeme angegriffen werden, um sie besser bauen zu können.

Ich stehe im obersten Prozent der TryHackMe-Rangliste. Das ist kein Zertifikat und ersetzt keines — es ist der Nachweis, dass ich freiwillig und regelmäßig Zeit damit verbringe, Systeme auseinanderzunehmen.

Enumeration & Recon

Ports, Dienste, Versionen, Verzeichnisse — und die Gewohnheit, nichts zu überspringen, weil die interessante Lücke selten die erste ist, die man findet.

Web-Exploitation

Authentifizierung, Session-Handling, Injection, Zugriffskontrolle. Genau die Themen, die ich in ByteExam auf der Verteidigerseite umsetzen muss.

Privilege Escalation

Fehlkonfigurationen in Linux-Systemen: Dateirechte, SUID-Binaries, Cron-Jobs, Dienste, die mit mehr Rechten laufen als nötig.

Härtung

Was im Lab funktioniert, wird in der eigenen Infrastruktur zur Checkliste — WAF, TLS-Terminierung, Netzsegmentierung, Bastion-Zugriff statt offener SSH-Ports.

04 / WERDEGANG

Ausbildung, Umschulung und die Projekte, an denen ich parallel dazu gearbeitet habe — in der Reihenfolge, in der es passiert ist.

  • Netzwerktechnik, Linux- und Windows-Administration, Server- und Deployment-Grundlagen, IT-Sicherheit und Fehleranalyse — der ganze Betrieb, der hinter einer Anwendung stattfindet, ohne dass ihn jemand sieht.

    • Regulärer Abschluss vor der IHK, geplant 2028.

05 / ZERTIFIKATE

Nachgewiesen und geprüft — Zertifizierungen in Linux (LPI), Microsoft 365 & Azure, Oracle Cloud Infrastructure und Meta Front-End.

01Linux Essentials10/2026

Linux Essentials

Zertifizierte Linux-Grundlagen für Administration und Betrieb: sichere Arbeit auf der Kommandozeile, Paketverwaltung, Shell-Skripting, Rechteverwaltung und Netzwerkgrundlagen.

Aussteller
Linux Professional Institute (LPI)
Jahr
10/2026
Zertifikats-ID
LPI000703926
Nachweis prüfen
02Microsoft 365 Certified: Endpoint Administrator Associate (MD-102)2026

Microsoft 365 Certified: Endpoint Administrator Associate (MD-102)

Planung, Bereitstellung und Verwaltung moderner Endpoints in Microsoft-365-Umgebungen — einschließlich Gerätekonfiguration, Richtlinien und Endpoint-Security.

Aussteller
Microsoft
Jahr
2026
03Microsoft Certified: Azure Fundamentals (AZ-900)2026

Microsoft Certified: Azure Fundamentals (AZ-900)

Grundlagen der Cloud-Architektur und der zentralen Azure-Dienste — mit Schwerpunkt auf Identity & Access Management, Governance und Sicherheitskonzepten.

Aussteller
Microsoft
Jahr
2026
04Meta Front-End Developer2025

Meta Front-End Developer

Strukturiertes Front-End-Engineering mit React, TypeScript/JavaScript und modernem CSS — mit Fokus auf komponentenbasierte Architektur, Responsivität und Barrierefreiheit.

Aussteller
Meta · Coursera
Jahr
2025
05Oracle Cloud Infrastructure 2024 Certified Security Professional2024

Oracle Cloud Infrastructure 2024 Certified Security Professional

Absicherung von Cloud-Umgebungen auf Oracle Cloud Infrastructure: Identity & Access Management, VCN-Segmentierung, WAF, Bastion-Zugriff und Cloud-Härtung.

Aussteller
Oracle
Jahr
2024
06OCI Generative AI · Architect Associate · Data Management Foundations Associate2023–2024

OCI Generative AI · Architect Associate · Data Management Foundations Associate

Drei OCI-Zertifizierungen zu Cloud-Architektur, Generative AI und Datenmanagement-Grundlagen auf Oracle Cloud Infrastructure.

Aussteller
Oracle
Jahr
2023–2024

06 / KONTAKT

Für Praktikums- und Einstiegsstellen im Raum Köln / Bergheim, Projektarbeit oder einfach eine technische Unterhaltung.

Offen für Praktikums- und Einstiegsstellen

Bergheim · Raum Köln